Il sistema dei permessi
La sicurezza è una priorità in 4HSE, e il controllo degli accessi è costruito per essere preciso: ogni utente raggiunge solo le informazioni e le funzioni che lo riguardano.
Il sistema è pensato per situazioni reali, che raramente sono semplici. Un utente di progetto vede tutte le sedi, i fornitori e le persone collegate a quel progetto senza che nessuno assegni permessi uno per uno. Se lo stesso utente viene poi aggiunto al gruppo di sede Gestore sorveglianza sanitaria, ottiene la scrittura in quell’area funzionale di quella sede — senza perdere né duplicare nient’altro.
Gruppi, non permessi singoli
Sezione intitolata “Gruppi, non permessi singoli”Non si assegna mai un permesso. Si assegna un utente a un gruppo, e il gruppo porta con sé un insieme predefinito di permessi. È tutto qui il modello, ed è il motivo per cui i permessi in 4HSE restano gestibili man mano che l’organizzazione cresce.
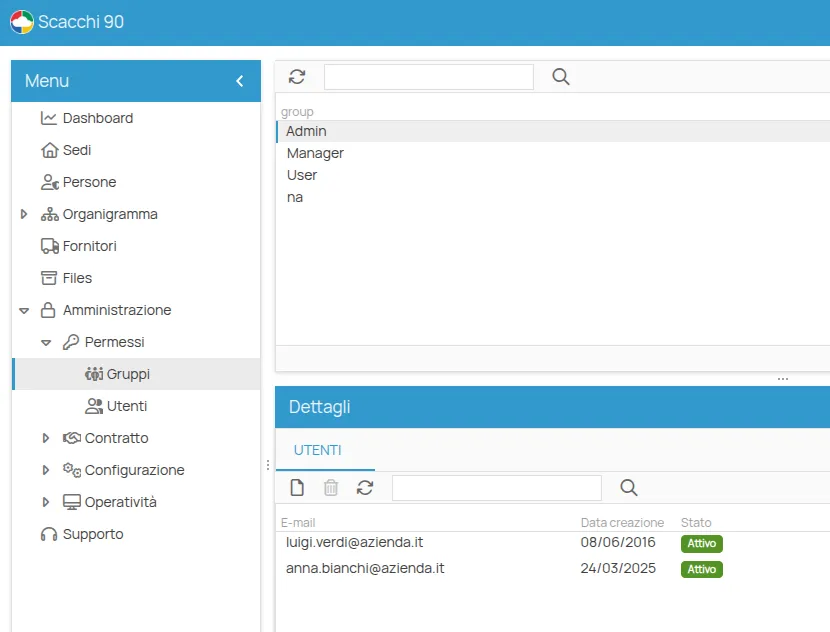
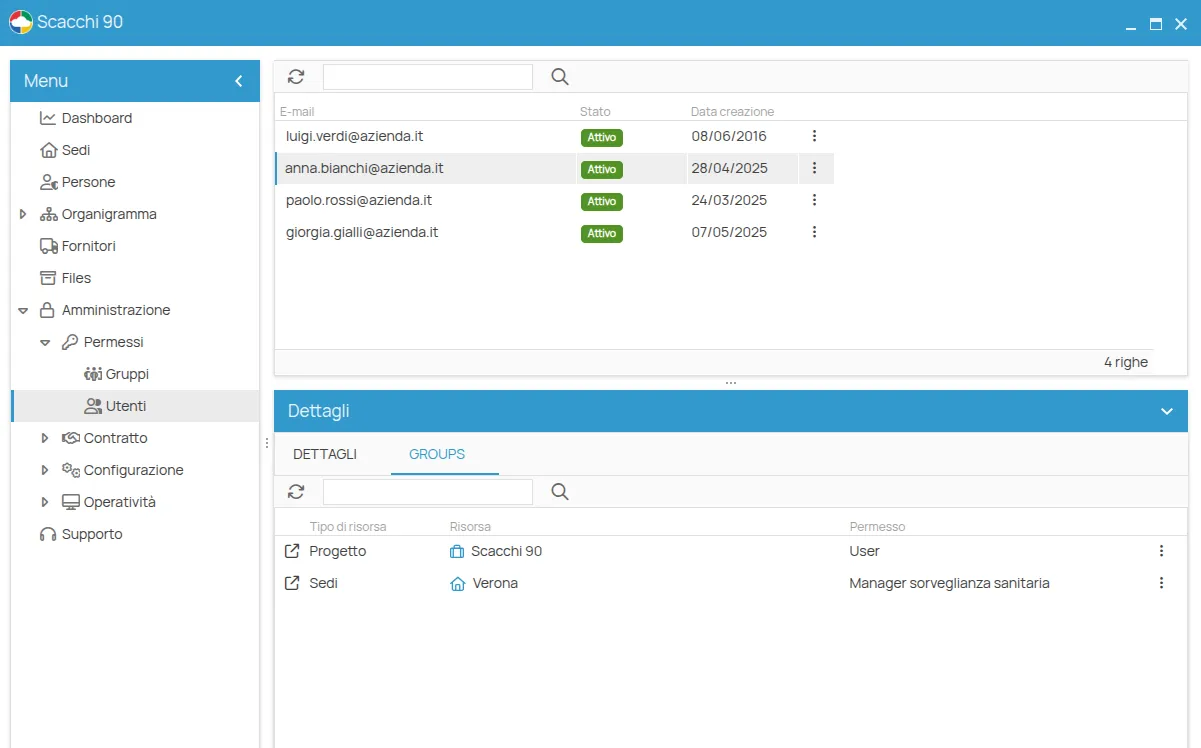
I permessi si gestiscono nella sezione Amministrazione, sotto Permessi, che ha due sottomenu:
- Gruppi — i ruoli predefiniti di quell’entità. Selezionandone uno vedi gli utenti che contiene, e li aggiungi o rimuovi per indirizzo email.
- Utenti — tutti quelli che hanno accesso a quell’entità tramite un’assegnazione diretta.
Le entità che portano permessi
Sezione intitolata “Le entità che portano permessi”I permessi non sono globali: si impostano su un’entità e seguono le relazioni di quell’entità.
| Entità | Cosa governa | Riferimento |
|---|---|---|
| Progetto | il livello principale; quello che imposti qui scende a cascata | Gruppi di progetto |
| Sede | un luogo di lavoro, con permessi per area funzionale | Gruppi di sede |
| Persona | l’accesso ai dati di un individuo | Gruppi della persona |
| Fornitore | l’accesso per e ai fornitori esterni | Gruppi del fornitore |
| Pannello multi-azienda | gli utenti che lavorano su più progetti | Gruppi multi-azienda |
Due modi di ottenere l’accesso
Sezione intitolata “Due modi di ottenere l’accesso”Un utente raggiunge un’entità in due modi: per assegnazione diretta a uno dei suoi gruppi, oppure indirettamente, perché è assegnato a un’entità collegata. La distinzione spiega perché un utente può operare su un progetto senza comparire nel suo elenco di utenti — vedi Accesso diretto e indiretto e Ereditarietà dei permessi.
Questo sito è protetto da reCAPTCHA e si applicano le Norme sulla privacy e i Termini di servizio di Google.